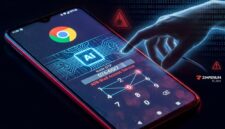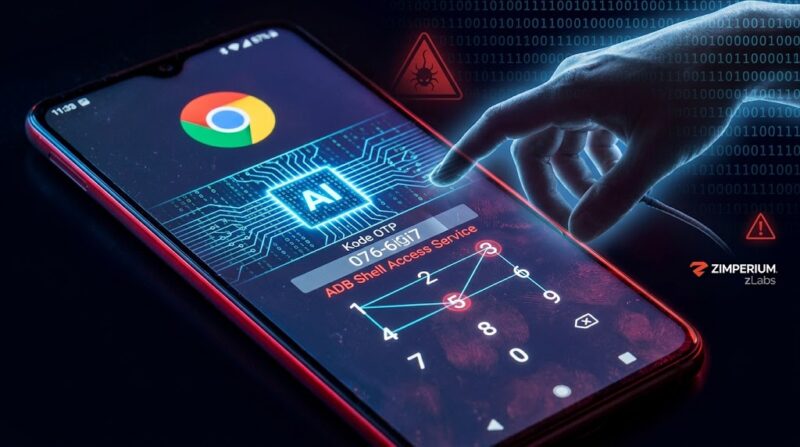
Jakarta, Oegopost.id – Peneliti keamanan Zimperium zLabs membongkar operasi trojan Android berbahaya RatHat yang menargetkan data finansial pengguna ponsel cerdas. Perangkat perusak ini memanfaatkan kecerdasan buatan untuk menguras saldo tabungan melalui pencurian kredensial perbankan, PIN, dan kode OTP.
Malware ini menampilkan lompatan teknologi serangan siber seluler yang jauh lebih dinamis. Sistem AI mengarahkan ponsel korban agar mengetuk serta menggulir layar secara mandiri tanpa memerlukan panduan skrip kaku.
Pendekatan otomatisasi cerdas tersebut membuat manuver serangan selalu berubah dan sangat bervariasi. Alat deteksi keamanan konvensional yang mengandalkan tanda tangan digital kesulitan membaca pergerakan program jahat ini.
Penyerang juga menyalahgunakan alat resmi pengembang berupa Android Debug Bridge untuk menembus batasan sistem operasi. Langkah manipulatif tersebut meloloskan malware keluar dari isolasi keamanan sandbox bawaan Google.
Mekanisme Serangan Trojan RatHat Membobol Sistem Keamanan Ponsel
Penyebaran infeksi bermula saat pelaku menyebarkan tautan jebakan melalui SMS phishing dan iklan digital berbahaya. Calon korban diarahkan menuju situs unduhan palsu yang meniru aplikasi peramban Chrome atau platform streaming populer.
Situs manipulatif tersebut membujuk pengguna memasang paket aplikasi APK secara manual dari luar pasar resmi. Begitu program terpasang, aplikasi langsung memaksa korban mengaktifkan izin layanan aksesibilitas dengan dalih kendala jaringan.
Pelaku memakai izin aksesibilitas tersebut untuk mengaktifkan setelan Wireless Debugging tanpa sepengetahuan pemilik perangkat. Program jahat ini membaca enam digit kode penyambungan di layar lalu menghubungkan ponsel ke server peretas.
Sambungan gelap tersebut menanamkan dua komponen program berbahaya ke dalam partisi sistem dengan hak istimewa tinggi. Agen berbasis bahasa pemrograman Go bersama klien proksi terus menjaga jalur komunikasi rahasia melewati dinding pengaman.
Malware kemudian memunculkan tampilan palsu di atas aplikasi perbankan saat korban membuka layanan finansial mereka. Halaman tiruan ini merekam seluruh data rahasia login, verifikasi autentikasi ganda, serta pesan singkat verifikasi transaksi.
Kemampuan paling berbahaya terlihat saat sistem membaca koordinat sentuhan jari pada driver input perangkat secara langsung. Malware mencocokkan titik koordinat tersebut dengan tata letak tombol angka guna mengungkap susunan PIN layar kunci.
Langkah Mitigasi Mandiri Mencegah Pembajakan Rekening Perbankan Digital
Pengguna ponsel cerdas wajib menghentikan kebiasaan memasang aplikasi dari sumber tidak resmi di luar Google Play Store. Toko aplikasi resmi menyediakan lapisan penyaring ketat yang meminimalkan masuknya paket instalasi berbahaya ke perangkat.
Pemilik perangkat harus menolak permintaan izin aksesibilitas dari aplikasi mencurigakan yang tidak memiliki kaitan fungsi. Layanan utilitas umum maupun peramban web standar tidak pernah memerlukan kendali penuh atas sistem navigasi layar.
Pengguna dapat mengaktifkan fitur perlindungan tingkat lanjut pada setelan keamanan Android untuk memperketat pembatasan izin instalasi. Fitur keamanan bawaan ini secara otomatis memblokir upaya aplikasi liar yang memaksa kontrol sistem tingkat tinggi.
Pemilik ponsel sebaiknya mematikan menu opsi pengembang serta fungsi penelusuran nirkabel jika tidak sedang membangun aplikasi mandiri. Menutup akses debugging menutup pintu masuk utama yang dieksploitasi peretas untuk menanam program berbahaya di latar belakang.
Pengguna yang mendapati ponselnya terinfeksi harus segera menjalankan prosedur reset pabrik untuk menghapus seluruh data perangkat. Tindakan pembersihan total menjadi satu-satunya cara melenyapkan program perusak yang mampu pulih kembali setelah penghapusan manual.(ar)